 Dyrk.org
[Hacking] Et si la RATP bossait un peu sur sa sécurité ;)
Salut la compagnie,
Aujourd’hui je suis généreux en article, car j’ai envie de vous parler de la RATP …
Vous savez, ces fameux trains miniatures, toujours propre, toujours à l’heure, …
Bref, j’ai une pensée toute particulière aujourd’hui, et j’ai voulu apporter ma petite pierre à l’édifice, en leurs donnant quelques idées qui pourraient améliorer un peu leurs sécurités ^^
Notamment sur l’algorithme qui contrôle la sécurité d’un mot de passe :
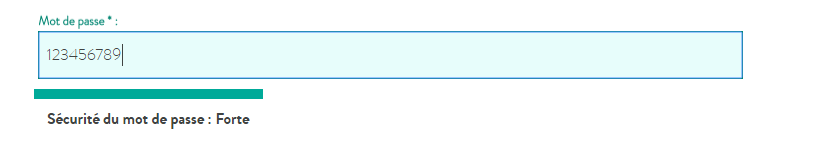
Contrôler la taille d’un mot de passe, c’est bien, contrôler sa complexité c’est mieux ^^
Alors voilà, je me suis inspiré de Mr Chirac, ou plutôt de sa citation :
Les emmerdes, ça vole toujours en escadrille
Je me suis dit que soulever un problème de sécurité c’était rigolo, mais qu’en général …
Lorsqu’il y en a un … il y en a d’autres !
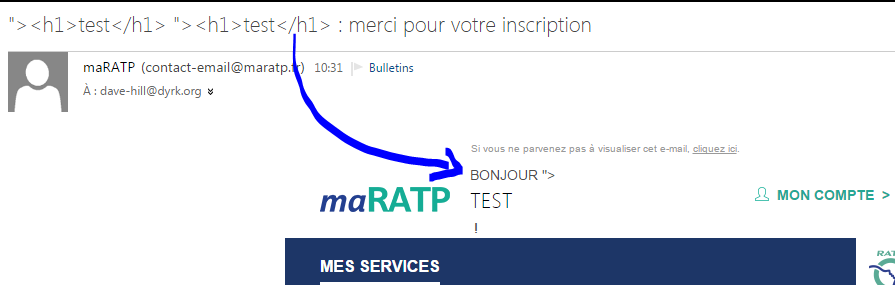
Aussi j’ai testé quelques petites choses … notamment une XSS
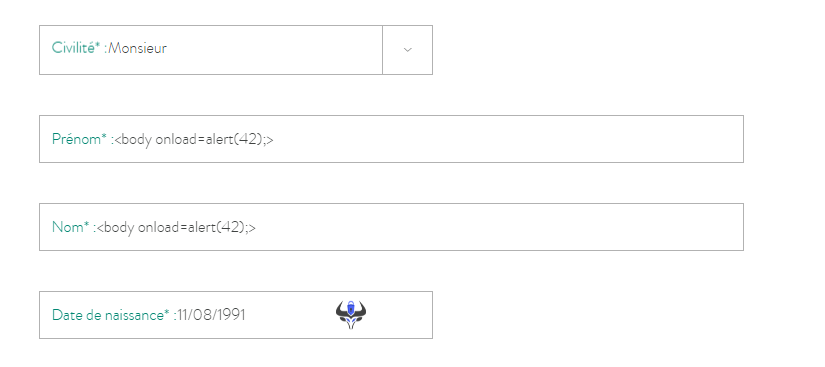
Et vous ne me croirez pas ….
mais je vous assure, que ce genre de curiosité, peut porter ses fruits …
Il ne suffit que de se pencher pour ramasser …
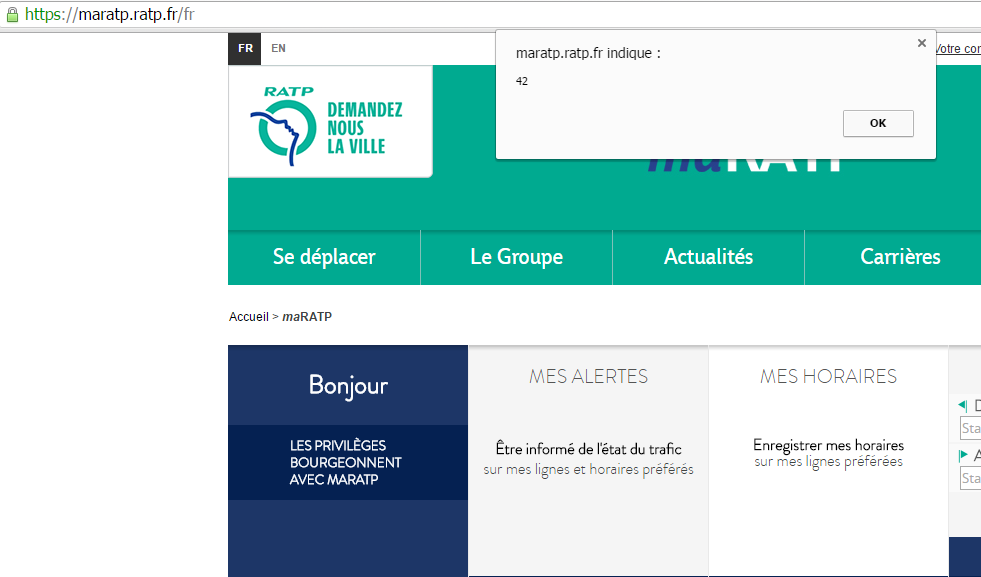
Je ne parle pas non plus de la faille CSRF …
Qui permet de déconnecter n’importe qui du site de la RATP en injectant ceci dans le footer de votre page
[pastacode lang= »markup » message= » » highlight= » » provider= »manual »]
[/pastacode]
On peut aller plus loin dans la curiosité …
En imaginant dans un contexte très très dangereux, que des individus, utiliseraient cette vulnérabilité… pour modifier le contenu de mails envoyés par la RATP … en guise de Phishing